সাইবার সিকিউরিটি থেকে আরও খবর
ঝুঁকিতে ১৫ খাত
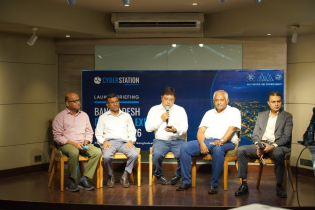
ডার্ক ওয়েবে ১৮ লাখের বেশি নাগরিকের তথ্য ফাঁস
দেশের ১৫টি খাতের ৭৬৭টি ডোমেইন পর্যালোচনা করে ডার্ক ওয়েবে ১৮ লাখের বেশি ব্যবহারকারীর তথ্য ছড়িয়ে থাকার প্রমাণ পাওয়ার কথা জানিয়েছে সাইবার নিরাপত্তা প্রতিষ্ঠান সাইবারস্টেশন।
রাজার সতর্কবার্তা
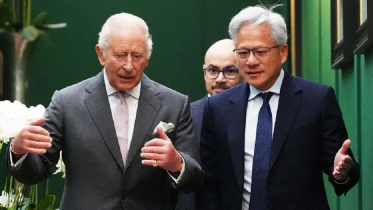
স্বয়ংক্রিয় প্রযুক্তিতে অপরাধের কৌশল বদলাচ্ছে হ্যাকাররা: রাজা তৃতীয় চার্লস
ভুল তথ্য ছড়ানো, সাইবার হামলা ও অন্যান্য শত্রুতামূলক অনলাইন কর্মকাণ্ড মানুষের আস্থা ও নিরাপত্তার জন্য বড় চ্যালেঞ্জ হয়ে উঠছে বলে সতর্ক করেছেন যুক্তরাজ্যের রাজা তৃতীয় চার্লস। তাঁর ভাষ্য, ক্ষতিকর কর্মকাণ্ডে জড়িত ব্যক্তিরা স্বয়ংক্রিয় প্রযুক্তি ব্যবহার করে ক্রমাগত কৌশল পরিবর্তন করছেন।
নেয়া হচ্ছে বিশেষজ্ঞদের সুপারিশ
তাড়াহুড়ো করে পাস হবে না সাইবার সুরক্ষা আইন: স্বরাষ্ট্রমন্ত্রী
তাড়াহুড়ো করে পাস হবে না সাইবার সুরক্ষা (সংশোধন) আইন ২০২৬। তথ্য প্রযুক্তি মন্ত্রণালয়ের গঠিত সাইবার বিশেষজ্ঞদের বিশেষ প্যানেল আগামী ১৫ দিনের মধ্যে প্রস্তাবিত সাইবার সুরক্ষা আইন বিষয়ে সুপারিশ প্রদান করবে বলে জানিয়েছেন স্বরাষ্ট্রমন্ত্রী সালাহউদ্দিন আহমদ।
সাইবার সুরক্ষা প্রশ্নবিদ্ধ
অস্ট্রেলিয়ায় সরকারি পোর্টালে ওপেনএআইয়ের সাইবার হামলা
গত জুনে স্বাস্থ্য সংক্রান্ত ওই সরকারি পোর্টালে অননুমোদিত ঢুকে এআই এজেন্টটি বিভিন্ন ফাইলে প্রবেশ করে। সরকারি ওয়েবসাইটে এআই এজেন্টের হ্যাকিংয়ের এটি প্রথম ঘটনা হতে পারে বলে জানিয়েছে রয়টার্স।
আইন নিয়ে আলোচনা
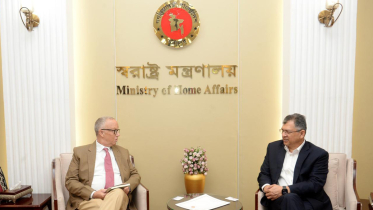
সাইবার বুলিং প্রতিরোধে স্বরাষ্ট্রমন্ত্রীর সঙ্গে আইআরআই প্রতিনিধির বৈঠক
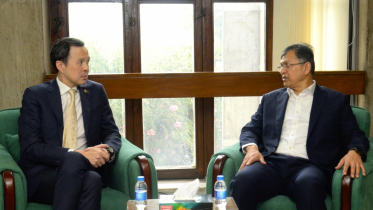
সাইবার বুলিং প্রতিরোধ ও প্রস্তাবিত সাইবার সুরক্ষা আইন নিয়ে স্বরাষ্ট্রমন্ত্রী সালাহউদ্দিন আহমদের সঙ্গে বৈঠক করেছে আন্তর্জাতিক রিপাবলিকান ইনস্টিটিউটের (আইআরআই) প্রতিনিধিদল।
সাইবার অপরাধ
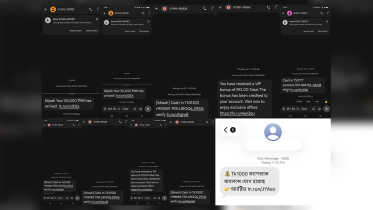
এসএমএস পাঠানোর আগেই গ্রাহকের তথ্য সংগ্রহ করেন হ্যাকাররা
দেশে বাড়ছে স্প্যাম এসএমএসের মাধ্যমে প্রতারণা করে অর্থ হাতিয়ে নেওয়ার ঘটনা। বিভিন্ন পুরস্কার, অফার কিংবা আর্থিক সুবিধার প্রলোভন দেখিয়ে মোবাইল গ্রাহকদের কাছে পাঠানো হচ্ছে এসব ক্ষুদে বার্তা।
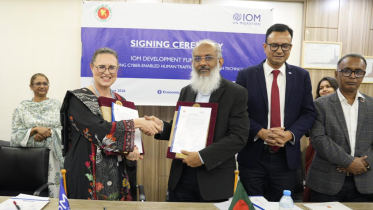
আন্তর্জাতিক অভিবাসন সংস্থার চুক্তি
সাইবার মানবপাচার রোধে নতুন প্রকল্প
দেশে প্রযুক্তির মাধ্যমে সংঘটিত মানবপাচার রোধে সক্ষমতা বাড়াতে একটি প্রকল্প নিয়েছে সরকার। ২৪ মাসের প্রকল্পে বাংলাদেশের সাথে কাজ করবে আন্তর্জাতিক অভিবাসন সংস্থা।
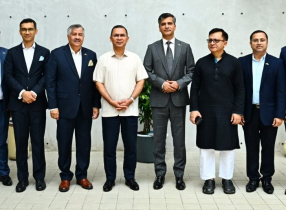
অ্যামচেমের বৈঠক
ব্যবসায়িক পরিবেশের উন্নয়নে সাইবার নিরাপত্তা বাড়ানো প্রয়োজন
ব্যবসায়িক পরিবেশের উন্নয়নে দেশের প্রধান খাতগুলোতে কৃত্তিম বুদ্ধিমত্তার ব্যবহার বাড়ানোর পাশাপাশি সাইবার নিরাপত্তা বাড়ানো প্রয়োজন বলে মনে করে আমেরিকান চেম্বার অব কমার্স ইন বাংলাদেশ (অ্যামচেম)।
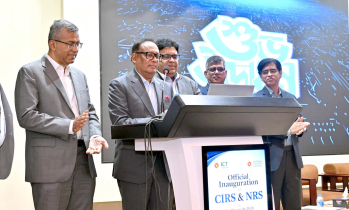
ইনসিডেন্স রিপোর্টিং সিস্টেম
সাইবার অপরাধের অভিযোগ জানাতে নতুন প্ল্যাটফর্ম
ভুয়া তথ্য ছড়ানোসহ সাইবার অপরাধের যেকোনো বিষয়ে অভিযোগ জানাতে চালু করা হয়েছে সাইবার ইনসিডেন্স রিপোর্টিং সিস্টেম (সিআইআরএস)।
ক্যাসপারস্কির তথ্য
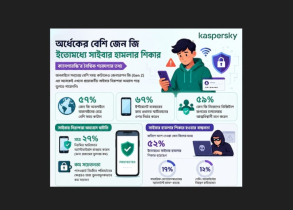
অর্ধেকের বেশি জেন জি ইতোমধ্যে সাইবার হামলার শিকার
অনলাইনে সবচেয়ে বেশি সময় কাটালেও জেনারেশন জি এর অনেকেই এখনো প্রয়োজনীয় সাইবার নিরাপত্তা অভ্যাস গড়ে তুলতে পারেননি বলে জানিয়েছে গ্লোবাল সাইবার নিরাপত্তা প্রতিষ্ঠান ক্যাসপারস্কি। প্রতিষ্ঠানটির এক গবেষণায় দেখা গেছে, ৫৭ শতাংশ জেন জি অনলাইনে অফলাইনের চেয়ে বেশি সময় কাটান এবং ৬৭ শতাংশ ইন্টারনেট ব্যবহারের জন্য প্রধানত স্মার্টফোনের ওপর নির্ভর করেন।

ক্যাসপারস্কির তথ্য
অনেকের কাছেই প্রযুক্তির মাধ্যমে হয়রানি গুরুত্ব পাচ্ছে না
ক্যাসপারস্কির গবেষণায় দেখা গেছে, মাত্র ৩২ শতাংশ মানুষ ‘টেক-ফ্যাসিলিটেটেড অ্যাবিউজ’ সম্পর্কে পরিষ্কার ধারণা রাখেন। অথচ ৪৫ দশমিক ৭ শতাংশ উত্তরদাতা জানিয়েছেন, তারা নিজেরাই এ ধরনের অভিজ্ঞতার মুখোমুখি হয়েছেন।

ক্যাসপারস্কির তথ্য
হ্যাকড হওয়া অর্ধেকের বেশি পাসওয়ার্ডে ছিল একই ভুল
পাসওয়ার্ড তৈরিতে ব্যবহারকারীদের কিছু সাধারণ অভ্যাসও উঠে এসেছে গবেষণায়। যেসব পাসওয়ার্ডে একটি মাত্র বিশেষ চিহ্ন ছিল, সেখানে সবচেয়ে বেশি ব্যবহৃত হয়েছে ‘@’, এরপর ‘.’ এবং ‘!’। অর্ধেকের বেশি পাসওয়ার্ড সংখ্যায় শেষ হয়েছে, আর ১৭ শতাংশ পাসওয়ার্ড সংখ্যায় শুরু হয়েছে।