ঝুঁকিতে বিশ্বের সাইবার নিরাপত্তা
হ্যাকিংয়ের জন্য ব্যবহার হচ্ছে ইসরায়েলি প্রতিষ্ঠানের অনলাইন বিজ্ঞাপন
টেকস্ক্রল নেটওয়ার্ক
প্রকাশ: ১৪:১৫, ১৭ অক্টোবর ২০২৬ | আপডেট: ১৪:১৯, ১৭ অক্টোবর ২০২৬
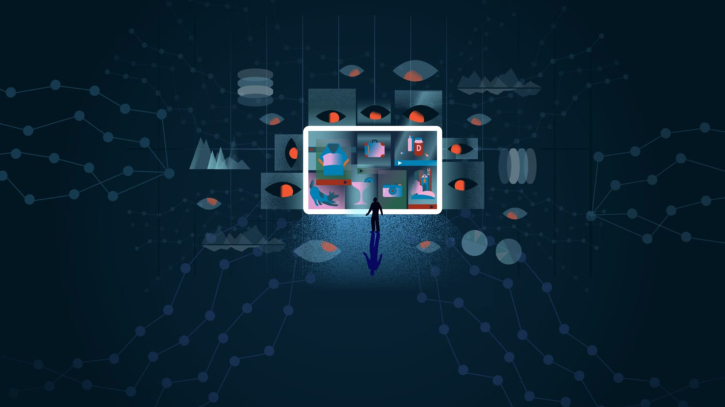
ইসরায়েলি প্রতিষ্ঠানের অনলাইন বিজ্ঞাপন ব্যবহার করে হ্যাকিং
কোনো লিংকে ক্লিক বা ফাইল ডাউনলোড না করেও ডিভাইসে স্পাইওয়্যার ঢোকানোর চেষ্টা করা হচ্ছে অনলাইন বিজ্ঞাপনের মাধ্যমে। ইসরায়েলি প্রতিষ্ঠান ডিসকভার-টেকের বিজ্ঞাপন ব্যবহার করে আল জাজিরার সাংবাদিকদের ৪৫টি ডিভাইস হ্যাক করার প্রচেষ্টা চালানো হয়েছে বলে জানিয়েছে গবেষণা সংস্থা সিটিজেন ল্যাব। বিভিন্ন দেশের সরকারি সংস্থা ও আন্তর্জাতিক প্রতিষ্ঠানের নেটওয়ার্কেও এসব বিজ্ঞাপন পৌঁছানোর তথ্য পাওয়া গেছে।
সাধারণত সাইবার হামলায় ব্যবহারকারীকে কোনো লিংক ক্লিক করতে বা কোনো ফাইল নামাতে প্রলুব্ধ করা হয়। কিন্তু ‘জিরো-ক্লিক’ হামলায় ব্যবহারকারীকে এমন কিছু করতে হয় না। বরং ফোন বা কম্পিউটারের সফটওয়্যারে থাকা নিরাপত্তার দুর্বলতা কাজে লাগিয়ে তাঁর অজান্তে ক্ষতিকর প্রোগ্রাম প্রবেশ করানোর চেষ্টা করা হয়। এ ক্ষেত্রে অনলাইন বিজ্ঞাপনকে হামলার পথ হিসেবে ব্যবহার করা হচ্ছে। তবে বিজ্ঞাপন দেখা বা ওয়েবসাইট খোলার অর্থ এই নয় যে ডিভাইস আক্রান্ত হয়েছে।
গেল ১৬ অক্টোবর আল জাজিরায় প্রকাশিত এক প্রতিবেদনে বলা হয়েছে, ইসরায়েলি প্রযুক্তি প্রতিষ্ঠান ডিসকভার-টেকের বিজ্ঞাপনের মাধ্যমে স্পাইওয়্যার নির্মাতা ক্যান্ডিরুর তৈরি সফটওয়্যার আল জাজিরার সাংবাদিকদের ডিভাইসকে লক্ষ্যবস্তু করেছিল।
২০২৪ সালে সাংবাদিকদের কয়েকটি ডিভাইসে সন্দেহজনক কার্যকলাপ ধরা পড়ার পর অনুসন্ধান শুরু হয়। পরে ২০২৫ সালে তথ্য বিশ্লেষণ করে সিটিজেন ল্যাব অন্তত ৪৫টি ডিভাইস লক্ষ্যবস্তু হওয়ার প্রমাণ পায়। তাঁদের মধ্যে কয়েকজন সংবেদনশীল বিষয় নিয়ে প্রতিবেদন করতেন।
গবেষকদের মতে, ডিসকভার-টেকের বিজ্ঞাপন ব্যবহারকারীদের সম্পর্কে পাওয়া তথ্য কাজে লাগিয়ে নির্দিষ্ট ডিভাইসকে ক্যান্ডিরুর ক্ষতিকর সার্ভারের দিকে পাঠানোর ব্যবস্থা করতেন। ২০২১ সালে যুক্তরাষ্ট্র সরকার ক্যান্ডিরুকে কালো তালিকাভুক্ত করে।
এর আগে সিটিজেন ল্যাবের আরেক অনুসন্ধানে ১০টি দেশের অন্তত ১০০ জন সাংবাদিক, অধিকারকর্মী ও রাজনৈতিক কর্মীকে লক্ষ্যবস্তু করার তথ্য উঠে আসে। আল জাজিরা তাদের কর্মীদের ওপর হামলার নিন্দা জানিয়েছে এবং দায়ীদের জবাবদিহির আওতায় আনার দাবি করেছে।
ইন্টারনেটে বিজ্ঞাপন দেখানোর জন্য সাধারণত স্বয়ংক্রিয় নিলাম ব্যবস্থা ব্যবহার করা হয়। কোনো ওয়েবসাইট খুললে মুহূর্তের মধ্যে বিজ্ঞাপনদাতারা ঠিক করেন, কার বিজ্ঞাপন ব্যবহারকারীর পর্দায় দেখানো হবে। এ প্রক্রিয়ায় ব্যবহারকারীর আইপি ঠিকানা, ডিভাইসের ধরন, আনুমানিক অবস্থান এবং তিনি কোন ওয়েবসাইট বা অ্যাপ ব্যবহার করছেন এ ধরনের তথ্য আদান-প্রদান করা হয়।
এসব তথ্য দিয়ে নির্দিষ্ট ব্যবহারকারীকে শনাক্ত বা তাঁর আগ্রহ সম্পর্কে ধারণা নেওয়া সম্ভব, এমনকি তাঁর ফোন নম্বর বা ই-মেইল ঠিকানা না জানলেও।
সিটিজেন ল্যাবের অনুসন্ধানে ডিসকভার-টেকের বিজ্ঞাপন প্রায় দুই লাখ ওয়েবসাইট ও অ্যাপে পৌঁছানোর তথ্য পাওয়া গেছে। যুক্তরাষ্ট্র, ইতালি, ডেনমার্ক, নরওয়ে, অস্ট্রেলিয়া, রাশিয়া, মেক্সিকো ও ইসরায়েলসহ অন্তত ২৪টি দেশের সরকারি নেটওয়ার্কেও এসব বিজ্ঞাপন দেখা গেছে।
জাতিসংঘ, ন্যাটো, ইউরোপীয় পার্লামেন্ট, ইউরোপীয় কমিশন এবং পেন্টাগন-সংশ্লিষ্ট নেটওয়ার্কেও বিজ্ঞাপনের উপস্থিতির তথ্য পাওয়া গেছে। তবে এসব জায়গায় বিজ্ঞাপন দেখা যাওয়ার অর্থ এই নয় যে সব ডিভাইসে স্পাইওয়্যার ঢুকেছে। কিছু ক্ষেত্রে শুধু ব্যবহারকারীদের তথ্য সংগ্রহ বা তাঁদের সম্পর্কে আলাদা প্রোফাইল তৈরির প্রমাণ পাওয়া গেছে।
গবেষণার পর গুগল ও বিজ্ঞাপনশিল্পের কয়েকটি প্রতিষ্ঠান ডিসকভার-টেকের কার্যক্রমে বিধিনিষেধ আরোপ করেছে। সিটিজেন ল্যাবের মতে, এ ঘটনা অনলাইন বিজ্ঞাপনব্যবস্থার নিরাপত্তা তদারকির দুর্বলতা সামনে এনেছে।
বিশেষজ্ঞদের পরামর্শ, ঝুঁকি কমাতে বিজ্ঞাপন বন্ধের সফটওয়্যার ব্যবহার, ফোনের বিজ্ঞাপন শনাক্তকরণ আইডি বন্ধ এবং ফোনের অপারেটিং সিস্টেম ও অ্যাপ নিয়মিত হালনাগাদ করা প্রয়োজন।
উচ্চঝুঁকিতে থাকা ব্যক্তিদের আইফোনের ‘লকডাউন মোড’ বা অ্যান্ড্রয়েডের ‘অ্যাডভান্সড প্রোটেকশন’ চালু রাখার পরামর্শ দেয়া হচ্ছে। পাশাপাশি বিজ্ঞাপনদাতাদের পরিচয় যাচাই এবং বিজ্ঞাপন দেখানোর প্রক্রিয়ায় ব্যক্তিগত তথ্যের আদান-প্রদান সীমিত করার ওপরও গুরুত্ব দিয়েছেন গবেষকেরা।
তথ্যসূত্র: আল জাজিরা ও সিটিজেন ল্যাব।